Si alguna vez te ha tocado configurar escritorios remotos para ingenieros o colaboradores externos, seguro que recuerdas esa pesadilla. Los sistemas VDI clásicos como Citrix o VMware Horizon cuestan una fortuna, exigen servidores de virtualización dedicados y arrastran licencias interminables. Y al final, lo único que necesita un ingeniero es arrancar rápido un entorno limpio con interfaz gráfica, lanzar sus pruebas y no llevarse el código fuente corporativo en su portátil personal.
La plataforma abierta WaaS (Workspace-as-a-Service), creada por el equipo de XoRHub, propone mirar los escritorios virtuales desde la óptica de la infraestructura cloud. Si en la empresa ya tienes un clúster de Kubernetes funcionando, ¿para qué montar un zoológico de servidores aparte? WaaS convierte la creación de puestos gráficos en una rutina declarativa: el entorno de trabajo se describe con un manifiesto estándar Custom Resource Definition (CRD) y el usuario se conecta a su escritorio remoto directamente desde una pestaña del navegador.
Arquitectura con límites estrictos: por qué el operador no ve la base de datos
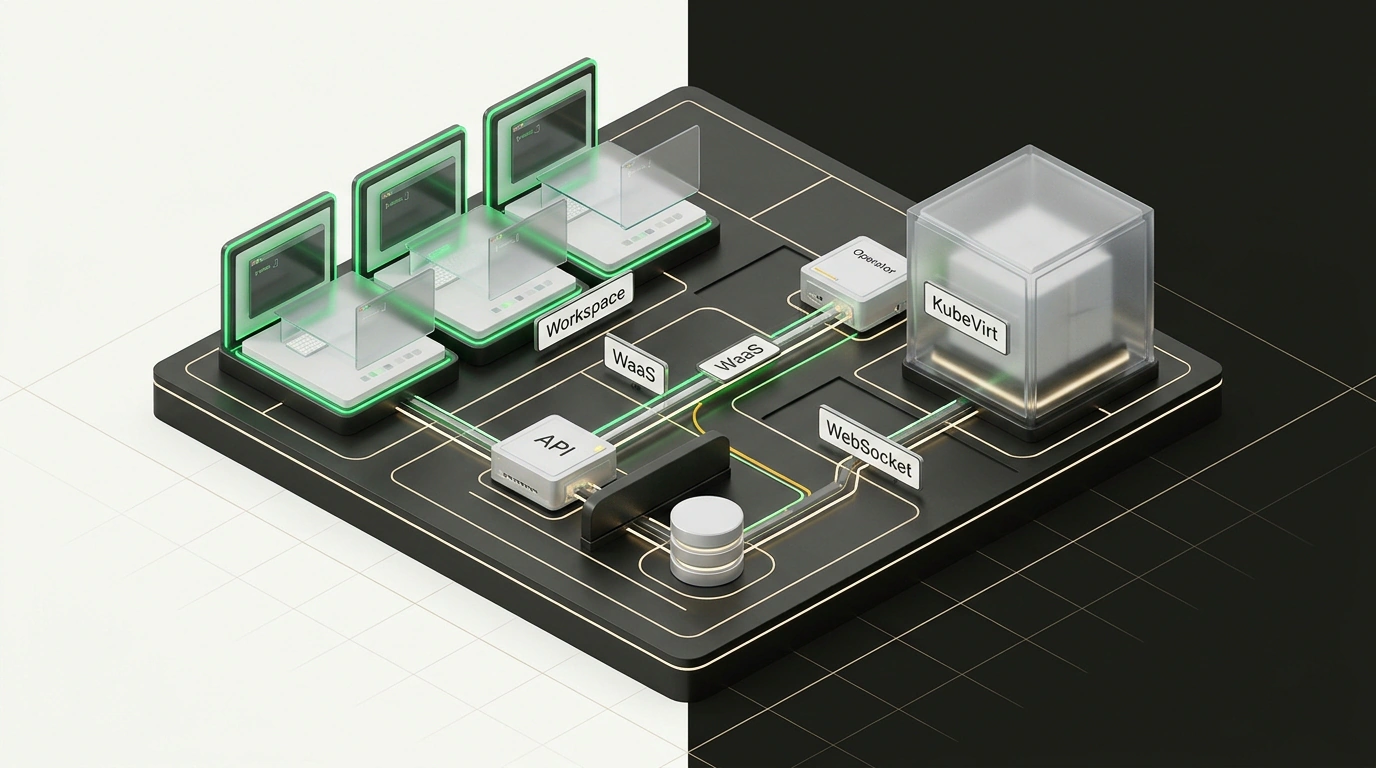
En WaaS, los autores han aplicado límites estrictos de responsabilidad (Hard boundaries), de modo que ningún componente acumula privilegios de más.
El corazón del sistema es WaaS Operator, escrito en Go con Kubebuilder. Escucha los eventos de los recursos Workspace y WorkspaceTemplate en el dominio waas.xorhub.io. Un detalle clave: el operador se comunica exclusivamente con el Kubernetes API Server. Físicamente no tiene acceso de red ni credenciales para la base de datos PostgreSQL donde se guardan los perfiles y ajustes de los usuarios. Si un atacante logra comprometer el operador, no podrá acceder a los datos de la organización.
El API Server de la plataforma gestiona las peticiones de la interfaz y se encarga de la autenticación (soporta usuarios locales y SSO corporativo vía OIDC). Pero nunca crea pods directamente: la asignación de recursos se tramita siempre creando un CRD en la API de Kubernetes bajo el control del RBAC del clúster.
El tráfico de red de las sesiones queda aislado mediante un tándem formado por el proxy wwt y el demonio Apache Guacamole (guacd). La conexión WebSocket la recibe la pasarela wwt, que valida el token JWT antes de abrir la conexión TCP hacia guacd. A su vez, el servicio guacd se despliega con tipo ClusterIP y permanece completamente cerrado a la red externa.
Contenedores para Linux, máquinas virtuales KubeVirt para Windows
WaaS separa el arranque de los sistemas operativos según la necesidad real de cada puesto:
- Escritorios Linux: para Ubuntu o Alpine se levanta un contenedor con servidor X11/Wayland y pasarela web VNC. El directorio
/homese monta sobre un volumen PersistentVolumeClaim (PVC). El contenedor arranca en segundos y aprovecha los nodos libres del clúster. - Escritorios Windows: si hacen falta utilidades específicas de Windows, WaaS recurre al operador KubeVirt. En lugar de un contenedor, genera la especificación de una máquina virtual con reenvío del protocolo nativo RDP.
Para los entornos de trabajo de desarrollo, configura sin falta la hibernación automática: el operador WaaS puede eliminar los pods de cómputo fuera del horario laboral manteniendo intacto el estado en los volúmenes persistentes PVC.
Despliegue del chart y creación del primer espacio de trabajo
Para instalar la plataforma necesitas un clúster de Kubernetes versión 1.28+ y el gestor de certificados cert-manager previamente instalado.
El despliegue de la plataforma se realiza mediante el chart oficial de Helm:
# Instalación de la plataforma WaaS en un namespace aislado
helm install waas ./helm/waas \
  --namespace waas-system \
  --create-namespace \
  --set ingress.enabled=true \
  --set ingress.host="waas.corp.example.com" \
  --set postgresql.persistence.size=20Gi
Tras aplicar el chart, los administradores o los pipelines de GitOps pueden definir de forma declarativa los espacios de trabajo para cada empleado mediante un manifiesto:
apiVersion: waas.xorhub.io/v1alpha1
kind: Workspace
metadata:
  name: dev-desktop-ivan
  namespace: waas-workspaces
spec:
  template:
    os: linux
    image: "registry.corp.example.com/waas/ubuntu-desktop:24.04"
    resources:
      limits:
        cpu: "4"
        memory: "8Gi"
      requests:
        cpu: "1"
        memory: "2Gi"
    storage:
      homeSize: "50Gi"
      storageClassName: "fast-nvme"
  userRef:
    username: "ivan.petrov"
Cuando el manifiesto se aplica en el clúster, el operador crea un StatefulSet con el volumen fast-nvme y publica el punto de acceso en la interfaz hecha en React 19. El desarrollador entra en https://waas.corp.example.com y, en un solo clic, ya está dentro de su escritorio con terminal e IDE listos.
Dónde salva un VDI sobre Kubernetes y dónde añade complejidad innecesaria
Llevar los puestos de trabajo a Kubernetes es un gran paso para empresas cansadas de lidiar con máquinas virtuales dispersas que quieren centralizar la seguridad. El código fuente no sale del perímetro protegido, las políticas NetworkPolicy restringen el acceso del escritorio a las bases de datos internas y la auditoría registra con precisión la duración de cada sesión. Eso sí, si la infraestructura de tu empresa aún no está madura para microservicios, merece la pena repasar nuestro artículo Migración de Kubernetes a AWS ECS Fargate, donde analizamos cómo reducir la carga operativa al prescindir de clústeres sobredimensionados.
Con todo, WaaS tiene limitaciones naturales que conviene tener presentes:
- Sensibilidad a la latencia: transmitir gráficos por WebSocket exige una conexión estable con un tiempo de ida y vuelta (RTT) no superior a 40–50 ms.
- Exigencia de almacenamiento: un
StorageClassNVMe rápido es obligatorio; de lo contrario, las operaciones de disco en el IDE se volverán lentas.
Si en tu infraestructura ya corre un clúster de Kubernetes vivo, probar WaaS merece mucho la pena para comprobar lo rápido que se puede levantar hoy un entorno seguro sin pagar licencias desorbitadas.