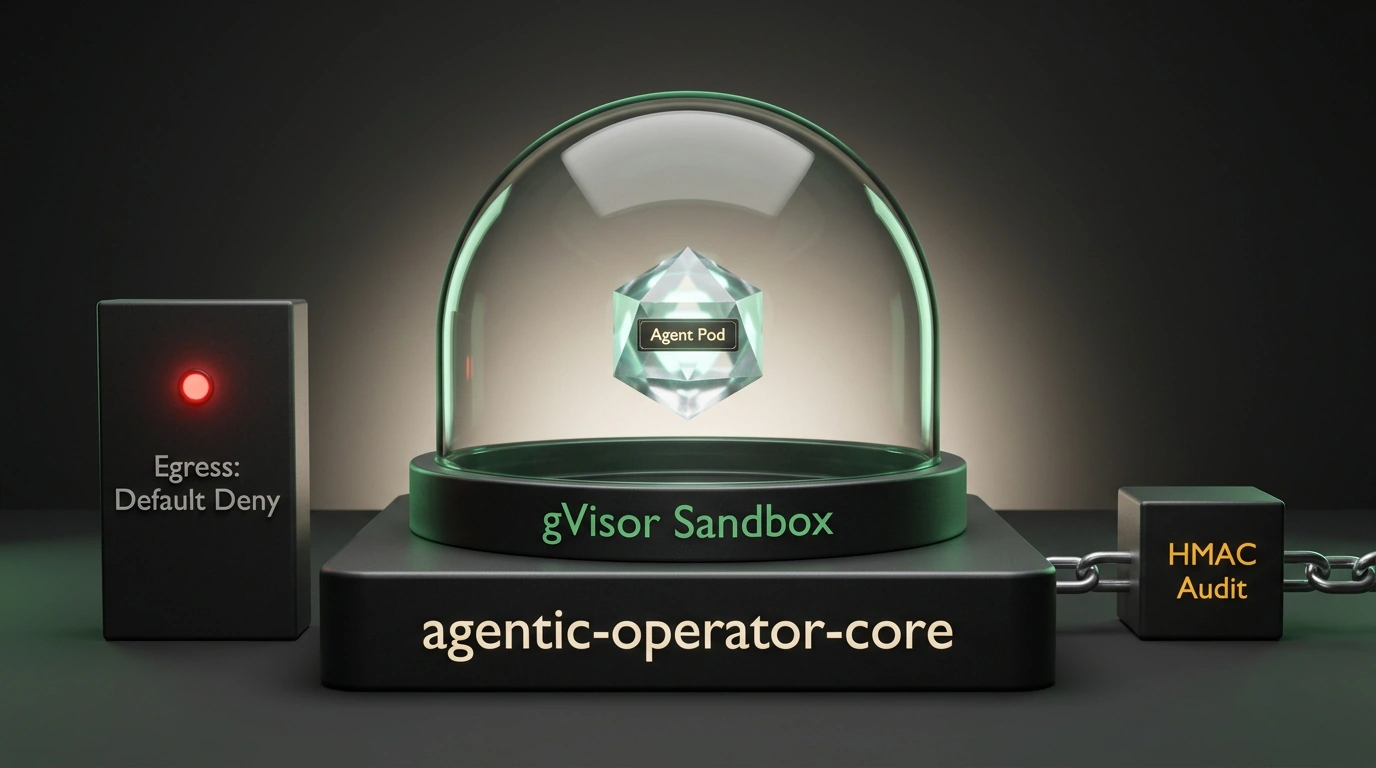

Когда разработчики экспериментируют с ИИ-агентами на локальных ноутбуках, всё выглядит безобидно: модель запускает скрипт в терминале, форматирует файл и пишет тесты. Но стоит выкатить автономного агента в рабочий кластер Kubernetes — например, для автоматического рефакторинга, анализа логов или выполнения команд пользователей, — как инженерная реальность бьет обухом по голове.
Обычный под в Kubernetes делит ядро операционной системы с хостовой нодой. Если агент поймает prompt injection или просто сгенерирует опасную системную команду, последствия могут быть катастрофическими: от побега из контейнера до компрометации соседних баз данных и неконтролируемого сжигания тысяч долларов на вызовах API.
Команда Clawdlinux выложила в открытый доступ agentic-operator-core v1alpha1 — специализированный Kubernetes-оператор, формирующий жесткий платформенный периметр безопасности вокруг любых агентных фреймворков (LangChain, AutoGen, CrewAI или Claude Code).
Песочница gVisor и тотальный запрет egress-трафика
Главный принцип agentic-operator-core — нулевое доверие к исполняемому коду агента. Архитектура оператора опирается на три ключевых эшелона защиты:
- Мутирующий вебхук допуска (Admission Webhook): при создании пода агента оператор на лету инжектирует
runtimeClassName: gvisor. Контейнер запускается в песочницеrunsc, где все системные вызовы перехватываются пользовательским микроядром на Go. Даже уязвимость нулевого дня в ядре Linux хоста не позволит агенту выбраться наружу. Схожие принципы изоляции мы уже наблюдали в проекте Agent Substrate: архитектура высокоплотного рантайма для миллионов автономных ИИ-агентов на базе Kubernetes и gVisor. - Строгий контроль сети: оператор генерирует сетевые политики (Cilium или Calico) в режиме
default-deny. Агенту закрыт доступ к внутренней сети кластера, metadata-сервисам облака и произвольному интернету. Разрешены только белые списки: например, строго эндпоинты прокси-шлюза LiteLLM и репозиторий GitHub. - Бюджетные лимиты: в манифесте задается жесткий потолок расходов в долларах и лимит токенов. При превышении квоты контроллер немедленно замораживает нагрузку, спасая баланс компании.
Посмотрим на манифест пользовательского ресурса AgentWorkload:
apiVersion: governance.clawdlinux.io/v1alpha1
kind: AgentWorkload
metadata:
  name: code-refactor-agent
  namespace: ai-agents
spec:
  agentIdentity: "claude-code-worker-01"
  runtime:
    isolationClass: "gvisor"
    cpuLimit: "2000m"
    memoryLimit: "4Gi"
  egressPolicy:
    mode: "Strict"
    allowedHosts:
      - "api.anthropic.com"
      - "github.com"
  budgetLimit:
    maxSpendUsd: 15.00
    tokenQuota: 500000
  audit:
    enableHmacChain: true
    signingKeySecretRef: "agent-audit-key"
Криптографический аудит и оркестрация через MCP
Второй наболевший вопрос безопасности автономных систем: как доказать, кто именно совершил деструктивное действие в кластере? Для этого agentic-operator-core внедряет криптографические цепочки аудита. Каждое действие агента, вызов инструмента или одобрение транзакции подписывается ключом Ed25519 и линкуется в неизменяемый HMAC hash-chain. Любая попытка подделать логи расследуется за секунды с помощью математической верификации.
Для удобного программного управления оператор содержит встроенный сервер протокола Model Context Protocol (MCP):
# Запуск встроенного MCP-шлюза для программного контроля песочниц
agentctl mcp serve --port 8085 --namespace ai-agents
Этот шлюз экспортирует 6 управляющих инструментов, позволяя оркестраторам верхнего уровня динамически создавать изолированные среды, запрашивать квоты и проверять статусы выполнения.
Никогда не запускайте агентные нагрузки с правами code execution в стандартных рантаймах runc без дополнительной песочницы. Использование gVisor или Kata Containers — единственный надежный способ предотвратить компрометацию ядра ноды.
Agentic-operator-core превращает запуск ИИ-агентов из опасного аттракциона в прозрачный и контролируемый процесс корпоративного уровня.