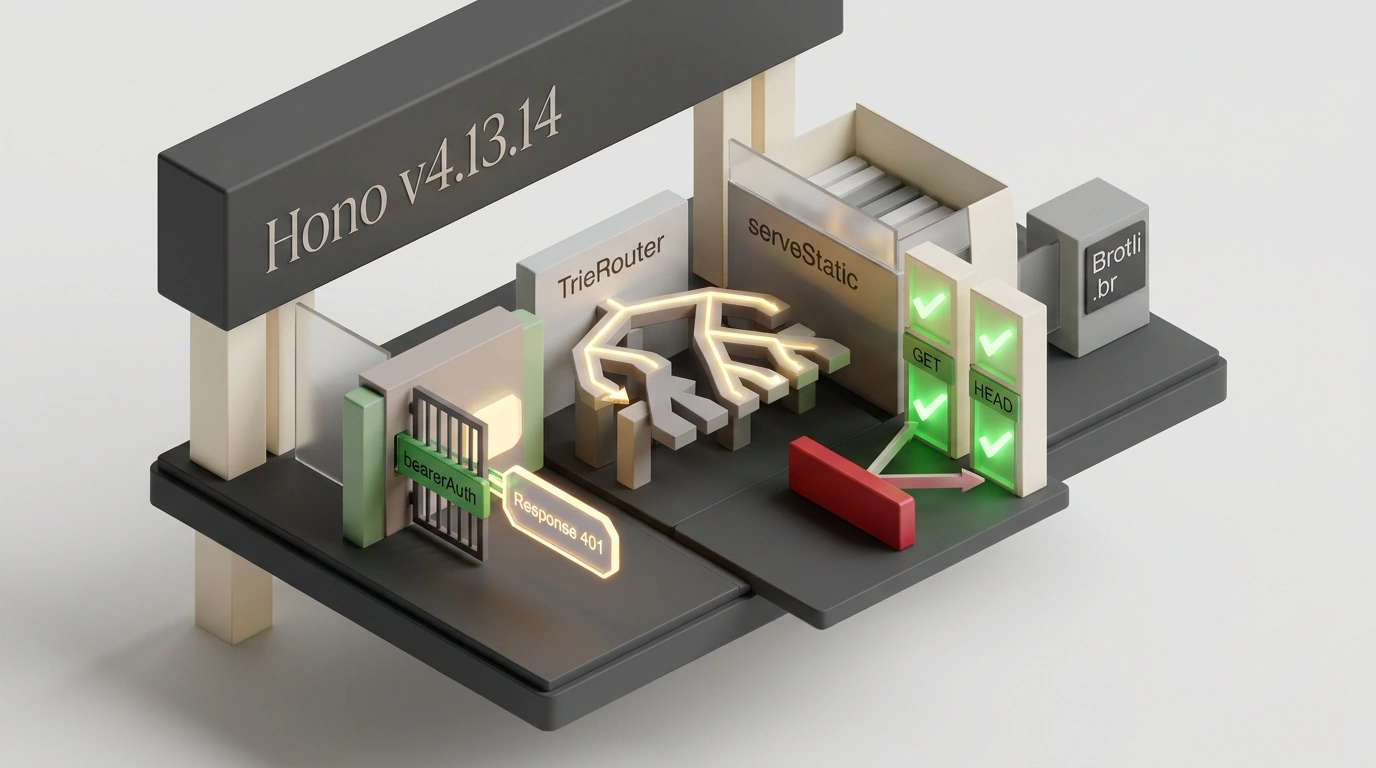
En el desarrollo web moderno en servidor con TypeScript, el framework ligero Hono, creado por Yusuke Wada, se ha ganado un lugar muy especial. Mientras gigantes clásicos como Express cargan con el peso de abstracciones anticuadas de Node.js y Fastify exige plugins específicos, Hono nació construido sobre estándares web abiertos: los objetos estándar Request, Response, flujos ReadableStream y la Fetch API.
Gracias a eso, una aplicación en Hono corre prácticamente en cualquier sitio sin cambiar una sola línea: Cloudflare Workers, Deno, Bun, Fastly Compute, Vercel Edge o un contenedor tradicional con Node.js.
El 25 de octubre de 2026 la comunidad publicó la versión menor de mantenimiento Hono v4.13.14. Aunque el número de versión parezca discreto, trae mejoras muy prácticas que simplifican el trabajo con el middleware de autenticación, cierran riesgos de seguridad al servir archivos estáticos y preparan el código para el futuro salto mayor a Hono v5.
Veamos qué ha cambiado y cómo aplicar estas novedades en servicios en producción.
Response personalizado en bearerAuth: adiós al boilerplate innecesario
La novedad más visible de la versión es la actualización del middleware integrado de autenticación por token Bearer (hono/bearer-auth, PR #5269).
Antes, si el cliente enviaba un token inválido u olvidaba la cabecera Authorization, la función de personalización MessageFunction solo permitía devolver una cadena primitiva o un objeto simple que el propio Hono envolvía en una respuesta JSON estándar. Si tu API necesitaba devolver un código de estado estricto (por ejemplo, distinguir entre 401 Unauthorized y 403 Forbidden), añadir una cabecera personalizada WWW-Authenticate o incluir un identificador de traza X-Request-Id, no quedaba otra que escribir un middleware propio desde cero o montar capturas frágiles en app.onError.
Desde la v4.13.14, la firma de MessageFunction admite oficialmente devolver un objeto estándar web Response completo (o Promise<Response>).
Instalar y actualizar el framework se hace con un único comando:
npm install hono@4.13.14
Y así de limpia y estricta queda ahora la configuración de una ruta protegida:
import { Hono } from 'hono'
import { bearerAuth } from 'hono/bearer-auth'
import { serveStatic } from 'hono/bun' // o hono/cloudflare-workers / @hono/node-server

const app = new Hono()

// Configuración de autenticación devolviendo un objeto Response completo
app.use(
  '/api/v1/secure/*',
  bearerAuth({
    token: 'production-secret-token-xyz',
    invalidToken: {
      message: (c) => {
        // Devolvemos una respuesta de error tipada según el estándar RFC 9457
        return c.json(
          {
            type: 'https://example.com/errors/unauthorized',
            title: 'Invalid Access Token',
            status: 401,
            detail: 'Переданный токен авторизации отозван или недействителен',
            instance: c.req.path,
          },
          401,
          {
            'WWW-Authenticate': 'Bearer error="invalid_token"',
            'X-Security-Audit': 'failed-auth-attempt',
          }
        )
      },
    },
  })
)

// Entrega segura de estáticos respetando compresión brotli y gzip
app.use(
  '/static/*',
  serveStatic({
    root: './public',
    precompressed: true, // respeta las prioridades q-values de Accept-Encoding
  })
)

app.get('/api/v1/secure/data', (c) => {
  return c.json({ status: 'ok', data: 'Конфиденциальная информация' })
})

export default app
El código resulta declarativo, elimina código repetitivo y entrega de inmediato al navegador o cliente móvil las cabeceras de auditoría correctas.
Seguridad en estáticos y ahorro de tráfico mediante q-values
El segundo bloque de cambios afecta al middleware serve-static (PR #5514, PR #5436).
En primer lugar, los desarrolladores restringieron de forma estricta los métodos HTTP permitidos: ahora los archivos estáticos se sirven únicamente ante peticiones GET y HEAD. Cualquier intento de enviar POST, PUT, DELETE o PATCH hacia rutas estáticas se corta de raíz sin tocar siquiera el sistema de archivos. Esto cierra vías para ataques de recorrido de rutas (Path Traversal) e intentos de envenenamiento de caché en proxies intermedios. Ese rigor de protocolo conecta con las prácticas de seguridad que revisamos para el framework backend NestJS con protección contra CSRF.
En segundo lugar, se añadió el análisis correcto de los factores de peso (q-values) en la cabecera Accept-Encoding. Si el navegador envía algo como gzip;q=0.8, br;q=1.0, Hono elegirá correctamente el archivo precomprimido .br (Brotli), ahorrando tráfico saliente y acelerando la carga inicial.
Router de prefijos y compatibilidad con el futuro Hono v5
Por último, llegaron ajustes quirúrgicos al rendimiento del núcleo. En el router ultrarrápido basado en árbol de prefijos (TrieRouter, PR #5423) se corrigió el manejo de parámetros de ruta duplicados: ahora el parser conserva de forma estable la primera coincidencia, evitando comportamientos impredecibles. También se corrigió la minificación de los estilos integrados de Hono CSS, donde antes podían eliminarse espacios delante de combinadores de descendientes.
Y para los autores de librerías y plugins de terceros, los adaptadores oficiales ampliaron el rango de peer dependencies (PR #5537), abriendo la puerta a probar desde ya con las versiones preliminares de la futura actualización mayor Hono v5.
Hono v4.13.14 es un gran ejemplo de buena higiene de ingeniería: mejoras puntuales, seguras y predecibles sin romper la compatibilidad hacia atrás. Puedes actualizar sin miedo.