Si alguna vez has administrado clústeres de Kubernetes en redes corporativas cerradas o entornos aislados (air-gapped), conoces de sobra este dolor de cabeza: los nodos de trabajo tienen terminantemente prohibida la salida directa a registros públicos como Docker Hub o GitHub Packages. Las políticas de seguridad exigen que todas las imágenes de contenedores vivan exclusivamente en repositorios internos de confianza —un Harbor local, AWS ECR o Nexus.
Lo habitual hasta ahora era resolverlo a la vieja usanza: scripts kilométricos en bash dentro de pipelines CI/CD, cron jobs frágiles en el servidor de compilación o cachés pull-through en la nube que solo funcionan dentro de un único proveedor. Pero basta con que se caiga un runner o caduque un token de autorización para que la entrega de artefactos se quede congelada, dejando a los ingenieros de guardia buceando en logs a ciegas.
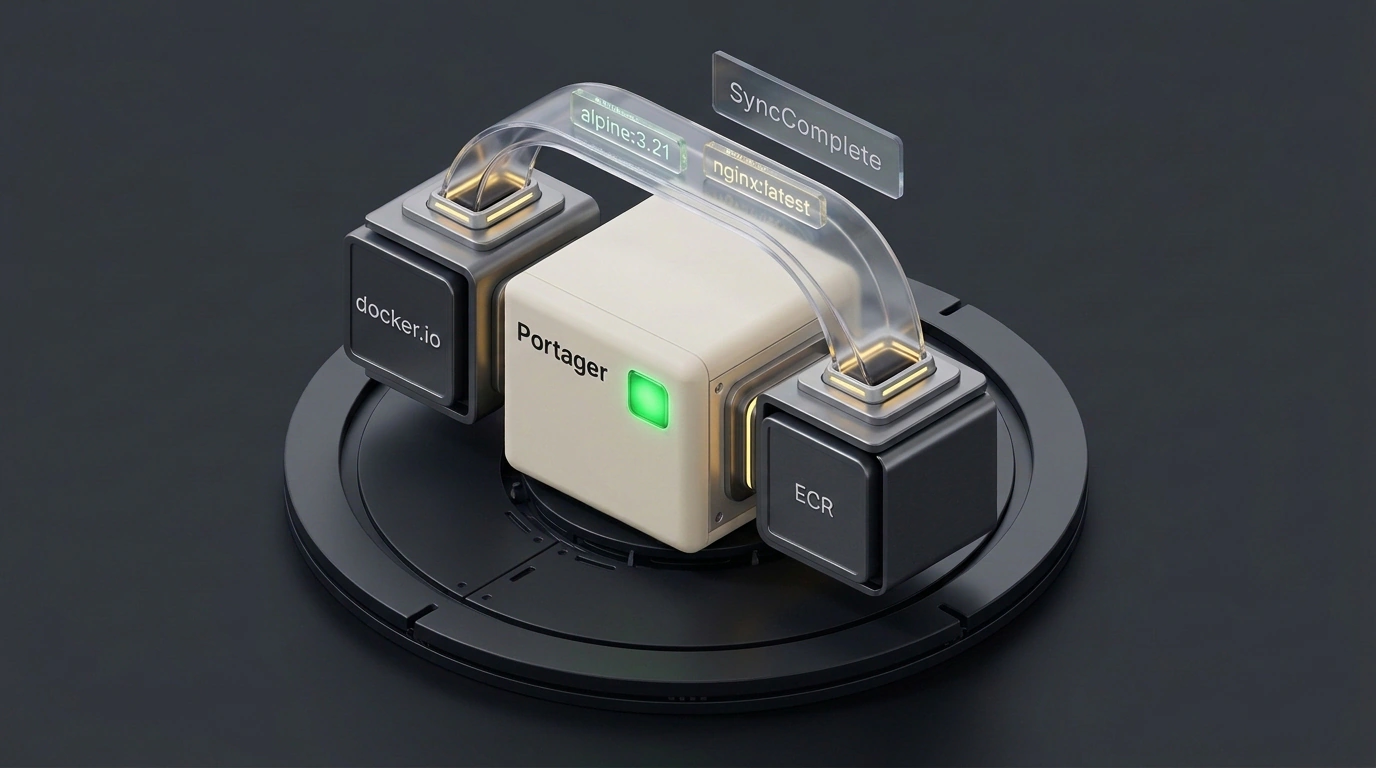
Para atacar este problema de forma nativa nace el nuevo operador open source para Kubernetes Portager en su versión v0.5.0. Traslada la lógica de sincronización directamente al Control Plane del clúster y convierte el mirroring de imágenes en un flujo GitOps transparente.
Anatomía del operador: CRD ImageSync y reconciliación programada
El nombre del proyecto hace referencia al término histórico portage (porteo): la práctica de transportar embarcaciones y carga por tierra entre dos ríos. En el mundo de los contenedores, el operador traslada artefactos OCI entre registros aislados.
En lugar de scripts espagueti, los ingenieros declaran el estado deseado mediante el recurso personalizado (Custom Resource Definition) ImageSync. El controlador del operador trabaja según una programación cron (por ejemplo, cada 6 horas) o reacciona a disparadores manuales mediante anotaciones:
- Comprobación de manifiestos sin descargar capas: el controlador envía una petición HTTP
HEADligera tanto al registro de origen como al de destino y compara los digests SHA256 de los manifiestos. Si coinciden, las capas de la imagen ni siquiera se descargan por red. - Filtrado dinámico de etiquetas por SemVer: en lugar de fijar a mano cada parche (
1.27.1,1.27.2), el operador admite rangos de versiones como~1.27.0o^22.0.0, trayendo automáticamente las últimas actualizaciones de seguridad. - Creación automática de repositorios (
createDestinationRepos: true): al sincronizar hacia AWS ECR o Harbor, el operador crea por sí mismo el repositorio de destino si aún no existe, evitando errores de rechazo en elpush.
Todos los eventos se publican en el flujo estándar de Kubernetes Events (kubectl describe imagesync), lo que permite vigilar el estado de la replicación sin andar rebuscando en pipelines ajenos.
Configuración práctica: del Helm chart hasta AWS ECR
Instalar el operador en el clúster lleva literalmente un par de minutos gracias al Helm chart oficial publicado en el registro OCI abierto de GitHub:
# Instalación del operador Portager v0.5.0 desde el registro OCI oficial
helm install portager oci://ghcr.io/jarodr47/portager/charts/portager \
  --version 0.5.0 \
  --namespace portager-system \
  --create-namespace

# Verificación de que el pod del controlador está listo
kubectl get pods -n portager-system -l app.kubernetes.io/name=portager
Una vez arrancado el controlador, creamos el manifiesto declarativo para sincronizar las imágenes base del sistema:
apiVersion: portager.portager.io/v1alpha1
kind: ImageSync
metadata:
  name: corporate-base-images
  namespace: default
spec:
  schedule: "@every 6h"
  source:
    registry: docker.io/library
  destination:
    registry: 123456789012.dkr.ecr.us-east-1.amazonaws.com
    auth:
      method: ecr
    repositoryPrefix: mirror
    createDestinationRepos: true
  images:
    - name: alpine
      tags: ["3.21", "latest"]
    - name: nginx
      tags: ["latest"]
      semver: "~1.27.0"
Aplicamos el recurso con kubectl apply -f base-images.yaml. En la sección de eventos de describe verás al instante las fases de ejecución: RepoEnsured (repositorio de destino verificado en ECR), ImageSynced (capas copiadas con éxito) y SyncComplete (informe final de la transferencia).
Seguridad de la cadena de suministro y límites en producción
La mayor ventaja de ejecutarse dentro de Kubernetes es la integración directa con las políticas de seguridad corporativas. Para autenticarse en registros privados puedes usar los secretos estándar kubernetes.io/dockerconfigjson, y en la nube de AWS vincular permisos mediante IAM Roles for Service Accounts (IRSA) sin depender de contraseñas estáticas.
Además, Portager soporta la verificación de firmas criptográficas de Cosign antes de replicar. Esto encaja como un guante con las prácticas que vimos al analizar el control de integridad de imágenes en Kubernetes con Cosign y Kyverno: la imagen no solo se copia, sino que se verifica de forma garantizada antes de entrar al perímetro cerrado.
Eso sí, ten presentes sus limitaciones: el proyecto está en la versión v0.5.0 con una API alfa v1alpha1. En la primera sincronización de decenas de imágenes pesadas necesitarás suficiente ancho de banda de red. Y si tiras de imágenes de Docker Hub de forma anónima, un sondeo cron frecuente chocará enseguida con los límites de peticiones (rate limits), así que un secreto de autenticación es obligatorio.
Para equipos pequeños y medianos, Portager tapa un hueco histórico en las herramientas de infraestructura, jubilando los scripts caseros y haciendo predecible la entrega de imágenes.