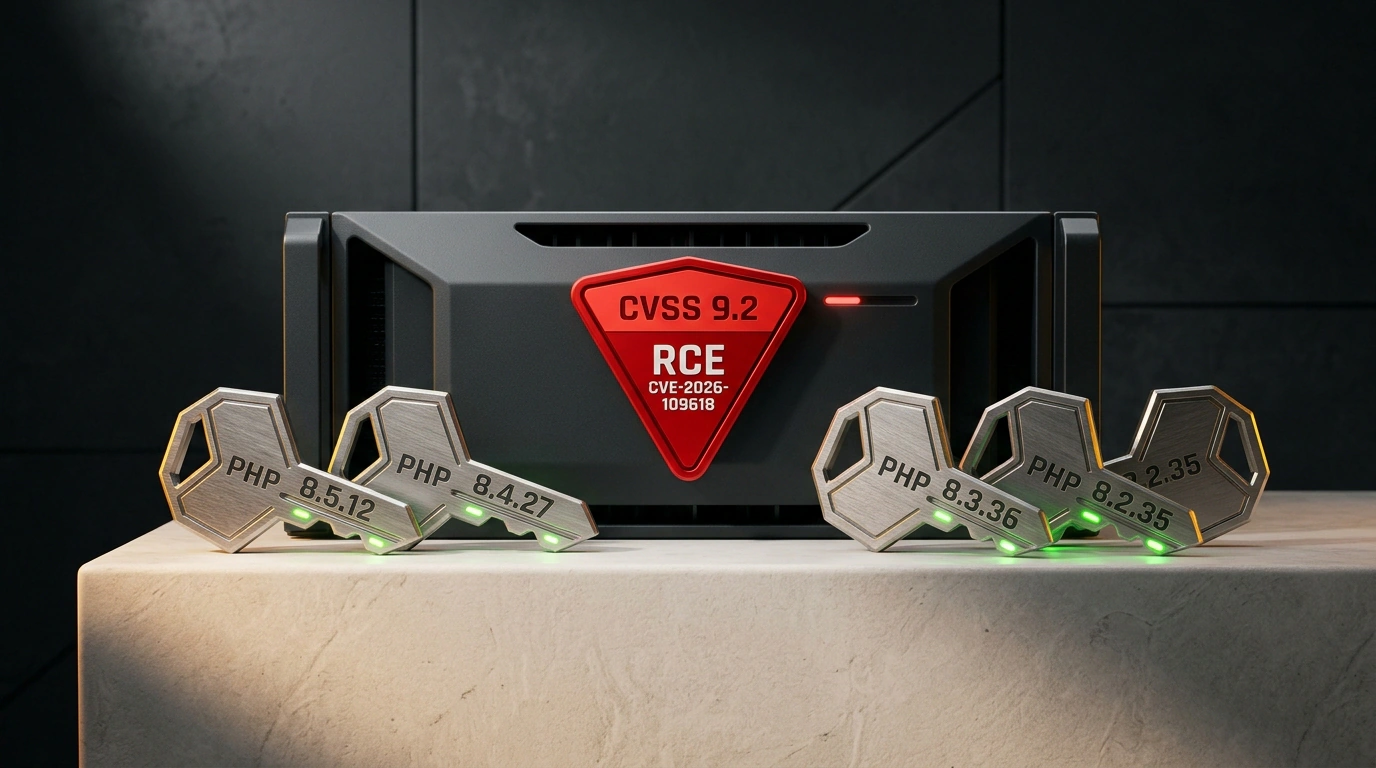
Si en tus servidores corre aunque sea un solo servicio en PHP —ya sea un portal corporativo, una tienda online, una API en Laravel o un monolito en WordPress—, deja lo que estés haciendo y revisa la versión del intérprete. Los mantenedores del núcleo de PHP junto con The PHP Foundation acaban de lanzar un paquete de actualización de seguridad de emergencia y fuera de ciclo para todas las ramas soportadas: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
El motivo de esta publicación urgente es de máxima gravedad: se han cerrado dos vulnerabilidades críticas de ejecución remota de código arbitrario sin autenticación (CVE-2026-109618 y CVE-2026-109619). Ambas han recibido una puntuación demoledora de 9.2 en la escala CVSS v4.
El atacante no necesita credenciales, usuarios ni acceso a paneles privados. Le basta con enviar una petición de red especialmente manipulada a cualquier URL pública del sitio para tomar el control del proceso del worker del sistema.
Veamos cómo funcionan estas brechas «bajo el capó» del motor Zend Engine y por qué los cortafuegos de aplicaciones web (WAF) convencionales no pueden frenarlas.
Anatomía de las brechas: corrupción de memoria por OOM y el fantasma de otra petición
Ambas vulnerabilidades residen en las capas de bajo nivel que gestionan la memoria RAM del runtime, aunque su mecanismo de disparo es distinto.
La primera vulnerabilidad (CVE-2026-109618) se activa al producirse un error de falta de memoria (Out-of-Memory, OOM) mientras se analiza el cuerpo de una petición HTTP entrante (por ejemplo, al subir archivos mediante multipart/form-data). En ese instante, el núcleo Zend Engine invocaba el manejador de situaciones anómalas mediante la llamada al sistema longjmp(), interrumpiendo de golpe la cadena normal de destructores. Como resultado, tablas hash internas y búferes quedaban parcialmente inicializados. Al acceder después, el runtime leía bytes basura como punteros válidos a objetos, permitiendo al atacante sobrescribir direcciones de instrucciones y ejecutar código binario.
La segunda vulnerabilidad (CVE-2026-109619) golpea a los procesos worker de larga duración (worker pooling en PHP-FPM o worker mode en FrankenPHP), donde un mismo proceso atiende en secuencia cientos de conexiones de clientes. Por un fallo en la rutina de limpieza de contexto (php_request_shutdown), un error fatal en la primera petición dejaba punteros globales apuntando a una zona de memoria ya liberada (un clásico Use-After-Free). La siguiente petición entrante del atacante podía reutilizar ese puntero colgante y sobrescribir la tabla de símbolos del núcleo.
Como ya comentamos al analizar la mecánica de agotamiento de memoria en el núcleo de PHP, los errores en la gestión de estado dentro de procesos persistentes se convierten en el terreno perfecto para los exploits.
Zona de máximo riesgo: por qué mod_php cae antes de arrancar la aplicación
Entre todas las opciones de despliegue, los especialistas en ciberseguridad señalan la clásica combinación de Apache con el módulo mod_php como la más indefensa.
El problema es que en mod_php el exploit se dispara durante el análisis sintáctico de cabeceras y parámetros realizado por el propio módulo del servidor web —antes de que el control pase al código de tu aplicación. Ninguna validación por software, escape de entradas, middleware personalizado en Laravel o plugin de seguridad en WordPress llega siquiera a ejecutarse.
Es más, un Web Application Firewall (WAF) tampoco salva la situación: el detonante no son cadenas típicas de inyección SQL ni etiquetas XSS, sino manipulaciones en el tamaño de los chunks y en la estructura de cabeceras binarias.
Matriz de actualizaciones y fecha límite para PHP 8.2
Las actualizaciones ya están publicadas en la web oficial de PHP y empaquetadas en los repositorios oficiales para la mayoría de distribuciones Linux (el PPA de Ondřej Surý para Ubuntu/Debian y el repositorio Remi para RHEL/AlmaLinux/Rocky).
Matriz resumida de versiones:
- PHP 8.5: parcheado a
8.5.12; - PHP 8.4: parcheado a
8.4.27; - PHP 8.3: parcheado a
8.3.36; - PHP 8.2: parcheado a
8.2.35.
Presta especial atención a PHP 8.2: el soporte oficial de seguridad de esta rama termina el 31 de diciembre de 2026. Este es uno de los últimos parches binarios oficiales para la 8.2; si tus proyectos siguen ahí, toca acelerar la migración a PHP 8.3 u 8.4.
Para las líneas anteriores (PHP 8.1, 8.0, 7.4) no hay parches oficiales gratuitos: esas ramas entraron hace tiempo en estado End-Of-Life (EOL), y solo puedes proteger esos servidores mediante suscripciones de soporte extendido de tu distribución (Ubuntu Pro, Red Hat Enterprise Linux) o aplicando backports de los parches en C por tu cuenta sobre el código fuente.
Recordatorio crítico: tras actualizar los paquetes con apt upgrade o dnf update, ejecuta obligatoriamente un reinicio completo del servicio:
sudo systemctl restart php-fpm
Sin un reinicio físico del proceso, los binarios antiguos vulnerables seguirán residentes en la memoria RAM del servidor y el sistema continuará expuesto. Actualiza sin demora.