Con los parches de seguridad normalmente nadie se detiene mucho: cambia el último dígito, actualizas el runtime en el portátil, pasan las pruebas en verde y va a producción. Con Bun v1.4.5 del 19 de noviembre de 2026 esa costumbre puede jugarte una mala pasada. En macOS, Bun utiliza el SQLite del sistema en lugar del integrado, así que las nuevas prohibiciones del motor reciente no saltan en Mac y estallan recién dentro del contenedor Linux. Algo parecido pasa con los certificados TLS corporativos, que en desarrollo local suelen esquivarse con atajos.
Qué actualizaron por debajo
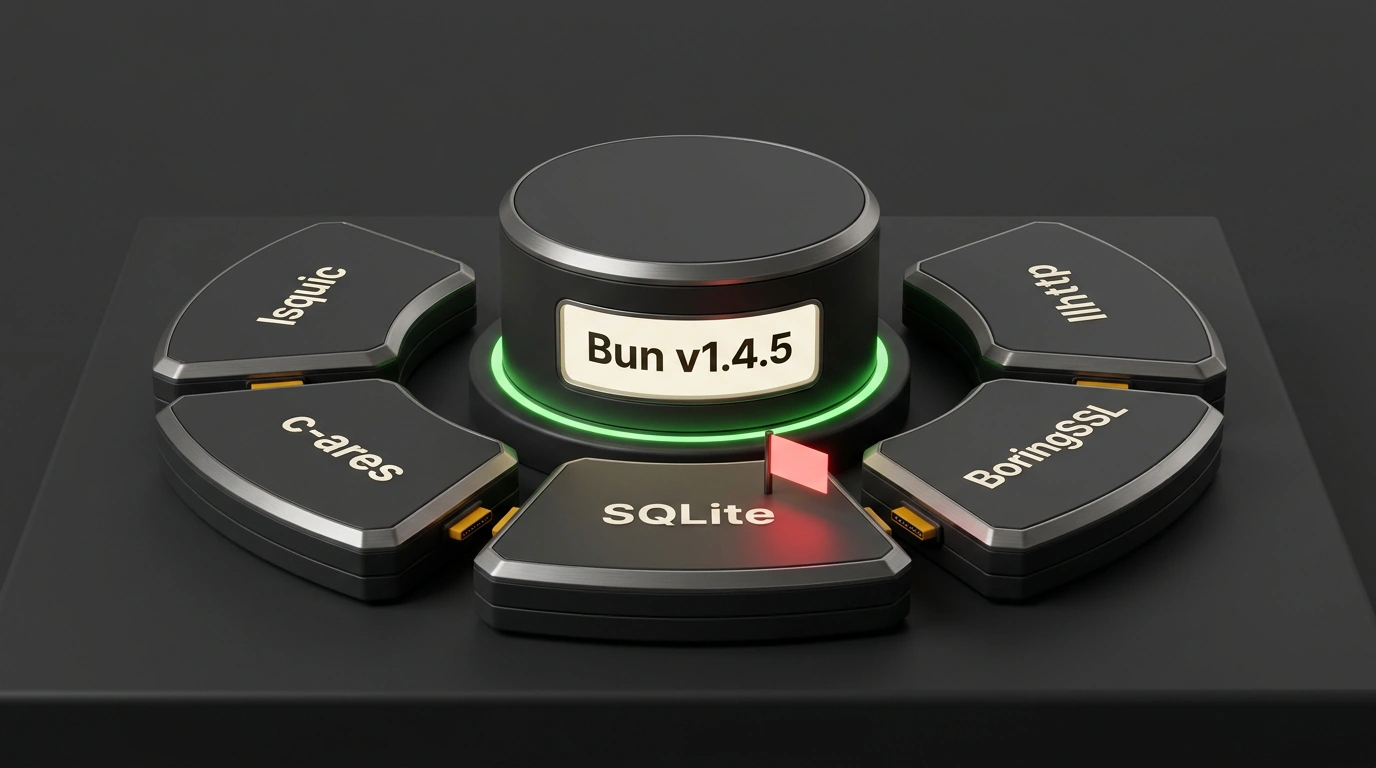
Cuatro colaboradores armaron un lanzamiento directo y sin relleno; la etiqueta ya está en GitHub Releases. Por debajo reemplazaron cinco librerías nativas por las que pasan el tráfico de red y la base integrada.
| Librería | Antes (v1.4.4) | Ahora (v1.4.5) | De qué se encarga |
|---|---|---|---|
| lsquic | 4.9.4 | 4.11.2 | QUIC y HTTP/3 |
| c-ares | 1.34.8 | 1.34.9 | DNS asíncrono |
| SQLite | 3.53.4 | 3.54.1 | Módulo bun:sqlite |
| llhttp | 9.4.2 | 9.4.4 | Parser HTTP/1.1 |
| BoringSSL | August 2026 | November 2026 | TLS y criptografía |
Están cubiertos HTTP/3, HTTP/1.1, TLS, DNS y Zstandard: Bun.serve, Bun.connect, Bun.dns, Bun.zstdDecompress, fetch, DecompressionStream y los módulos de Node.js (node:tls, node:https, node:http, node:quic, node:dns, node:zlib). Los autores de Bun no divulgan los códigos CVE, aunque en el historial de cambios de SQLite figura aparte la corrección de un posible desbordamiento de búfer en el heap en compilaciones de 32 bits. También mejoraron la estabilidad de HTTP/3 y node:quic, y en node:crypto eliminaron ERR_OSSL_RSA_UNKNOWN_ALGORITHM_TYPE para firmas RSA con SHA-3, SHA-512/224, SHA-512/256 y RIPEMD-160.
Dos puntos donde la actualización puede morder
Si tu servicio usa los certificados raíz estándar de Bun y no toca columnas del sistema en SQLite, la actualización pasará sin ruido. Conviene frenar en dos casos.
El primero es el bun:sqlite integrado en Linux y Windows. El nuevo motor prohíbe a ALTER TABLE añadir, renombrar o eliminar las columnas rowid, oid y _rowid_ (identificadores ocultos de fila). Además, el callback de permisos setAuthorizer() ahora también se dispara para funciones SQL dentro de DEFAULT.
import { Database } from "bun:sqlite";

const db = new Database(":memory:");
db.run("CREATE TABLE logs (msg TEXT)");

// En Linux y Windows con SQLite 3.54+ esta migración fallará:
// rowid, oid y _rowid_ ahora están prohibidos en ALTER TABLE
db.run("ALTER TABLE logs ADD COLUMN oid TEXT");

// Las funciones en DEFAULT ahora también pasan por setAuthorizer()
db.run("CREATE TABLE events (at TEXT DEFAULT (datetime('now')))");
Si en migraciones viejas aparece una columna oid o un setAuthorizer() estricto, en Mac todo pasará en silencio por el SQLite del sistema, pero en Docker sobre Linux la aplicación caerá al arrancar.
El segundo matiz afecta a los certificados raíz personalizados. Su validación se volvió más estricta y parte de las viejas CA corporativas ahora se rechazan (las raíces integradas de Bun no cambian). El comportamiento de node:tls se alineó con Node.js: un certificado caducado de un emisor desconocido devuelve CERT_HAS_EXPIRED, y allowPartialTrustChain junto con crl (lista de certificados revocados) ahora exige una raíz autofirmada al final de la cadena.
import tls from "node:tls";

// Prueba en staging: las CA personalizadas viejas pueden rechazarse,
// y crl + allowPartialTrustChain exigen una raíz self-issued
const socket = tls.connect({
  host: "internal.example.local",
  port: 443,
  ca: customRootCaPem,
  crl: customCrlPem,
  allowPartialTrustChain: true,
});
Ese tipo de ajustes suele vivir en integraciones internas o en Bun.serve con certificados de cliente. Es mucho más sencillo probarlos antes en un entorno de pruebas que cazar cortes TLS tras un despliegue nocturno.
Cómo actualizar y verificar el proyecto
Para un entorno ya instalado basta un comando, y para CI o una máquina limpia sirven los scripts oficiales.
# Actualizar el Bun instalado
bun upgrade

# Instalación limpia en Linux / macOS
curl -fsSL https://bun.com/install | bash

# Instalación limpia en Windows (PowerShell)
powershell -c "irm bun.com/install.ps1|iex"

# Comprobar la versión instalada
bun --version
Tras actualizar, no te limites a las pruebas en Mac si despliegas en Linux. Un repaso breve por la lista siguiente cubrirá todas las sorpresas del lanzamiento.
Qué revisar antes de subir a producción
- Actualiza Bun en local y en Docker a
1.4.5y compruebabun --version. - Ejecuta las migraciones de
bun:sqliteen un contenedor Linux para detectarALTER TABLEprohibidos ysetAuthorizer()enDEFAULT. - Verifica las conexiones TLS con CA corporativas,
crlyallowPartialTrustChain. - Retira los parches para
ERR_OSSL_RSA_UNKNOWN_ALGORITHM_TYPEsi usas RSA con SHA-3 o RIPEMD-160 ennode:crypto.