Cuando alguien menciona un «sistema multiagente», la imaginación suele dibujar diagramas ciclópeos al estilo de n8n o LangFlow, con decenas de nodos de colores unidos por telarañas interminables. Cualquier persona normal que abre uno de esos editores cierra la pestaña a los cinco minutos con dolor de cabeza: hay que configurar webhooks, cuadrar formatos JSON, definir bifurcaciones condicionales y recordar qué agente le pasa el relevo a cuál. Y lo peor es la inquietud de fondo: si le das a un programa autónomo acceso a la terminal y a tus archivos en disco, ¿no acabará borrando por accidente una carpeta de trabajo o la base de clientes?
Precisamente ese doble problema —una complejidad de configuración desmesurada y el miedo a perder el control— es lo que resuelve el proyecto abierto MausBot (conocido en su repositorio como OpenMausBot). Sus creadores dejaron atrás los grafos visuales y construyeron algo que le hacía falta a la industria: convirtieron la gestión de un equipo de agentes de IA en un chat cotidiano, con separación transparente entre permisos locales y en la nube y supervisión humana estricta en cada paso.
Anatomía de control: por qué un panel de dos pestañas supera a los grafos complejos
La gran jugada visual y arquitectónica de MausBot es reducir drásticamente la carga cognitiva. La interfaz de la aplicación, desarrollada sobre TypeScript, React y Electron, tiene el aspecto de un mensajero de trabajo cómodo. En la columna izquierda aparecen los contactos de tus bots: analista financiero, rastreador de noticias, asistente de código o coordinador de reuniones. Haces clic en el agente que necesitas y conversas con él como con un asistente real en Telegram o Slack.
Toda la configuración de cualquier agente se resume en dos únicas pestañas:
- Perfil básico: aquí defines el nombre, el avatar, el rol del sistema y eliges el modelo. El proyecto sigue un esquema honesto BYOK (Bring Your Own Key): no pagas sobreprecios por una suscripción propietaria a los autores del software, sino que introduces directamente tus propias claves API de OpenAI o Anthropic Claude, o conectas inferencia local mediante Ollama y LM Studio.
- Habilidades e integraciones: en lugar de trazar flechas por la pantalla, activas con simples interruptores módulos listos para usar a través del ecosistema Composio: acceso a Gmail, repositorios de GitHub, calendarios, hojas de cálculo o scripts bash locales.
Además, los agentes pueden generar miniaplicaciones interactivas directamente dentro del hilo del chat: gráficos, tablas resumen, tarjetas de estado y páginas web clicables. No hace falta saltar entre pestañas ni montar paneles de control a mano; el resultado aparece visualizado en el propio contexto de la conversación.
Nube híbrida MyCloud: sincronización de perfiles sin filtrar claves
El segundo gran reto de cualquier software de IA local es la continuidad operativa. Tener un agente en tu portátil es estupendo porque todos los datos y archivos se quedan en tu disco duro. Pero en cuanto cierras la tapa o te vas a dormir, todos los disparadores programados y las tareas de monitoreo se detienen. Y no todo el mundo sabe desplegar una infraestructura de servidor compleja en un VPS remoto.
En MausBot resolvieron este dilema con elegancia mediante el circuito híbrido MyCloud. En la barra superior de la interfaz hay un selector claro: «This computer» (ejecución local) y «My Cloud» (entorno en la nube). Cuando necesitas operación continua las 24 horas —por ejemplo, recopilar cada mañana resúmenes sobre competidores o vigilar errores en un repositorio—, el perfil del bot, sus instrucciones y su memoria a largo plazo acumulada se replican automáticamente en la nube.
Al mismo tiempo, los desarrolladores separaron los datos de forma estricta: tus claves API privadas y los disparadores locales permanecen en un almacén aislado y protegido dentro de tu equipo. Consigues continuidad 24/7 sin tener que sincronizar bases de datos SQLite a mano ni mover archivos de configuración.
Principio Human-in-the-loop: tarjetas de confirmación para terminal y archivos
Ya compartimos antes una experiencia real delegando tareas en asistentes personales, donde las acciones externas sin control de la IA suponen un riesgo directo para las finanzas o los archivos. En MausBot, la seguridad es el cimiento absoluto gracias a un circuito obligatorio de confirmación humana: Human-in-the-loop.
Puedes encargarle al agente sin miedo que analice un informe pesado o busque fallos, pero su manifiesto de seguridad bloquea por defecto una lista fija de operaciones sensibles:
- escritura y borrado de archivos en el sistema local (
fs.write,fs.delete); - ejecución de cualquier comando en la terminal (
shell.execute); - envío de peticiones HTTP externas y correos electrónicos (
http.post).
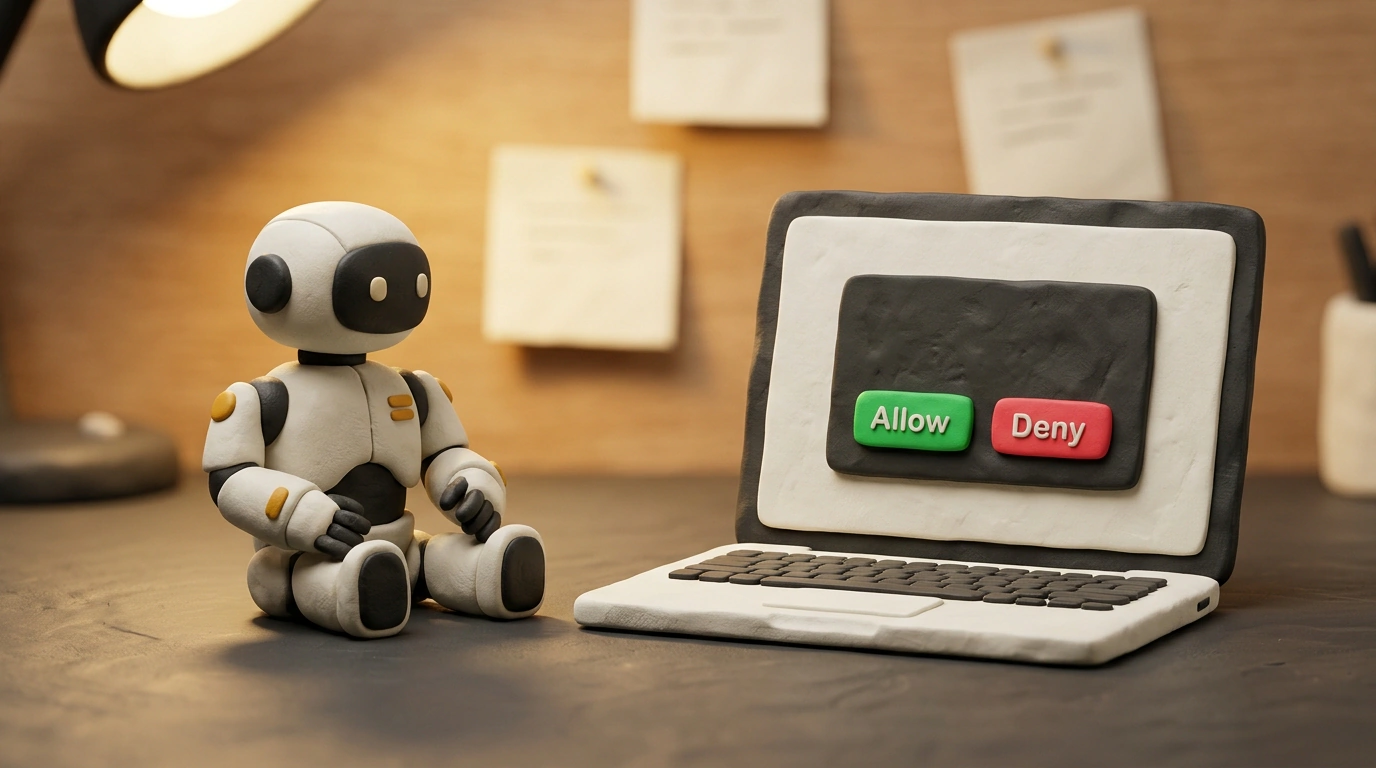
Cuando el agente decide lanzar un script en terminal o sobrescribir un archivo de configuración para completar una tarea, no lo hace a escondidas. En la ventana del chat salta al instante una tarjeta llamativa de solicitud de permisos. Ahí ves con todo detalle qué comando exacto pretende ejecutar, con qué argumentos y a qué ruta del disco intenta acceder. Hasta que no pulses de forma explícita el botón verde «Allow», el proceso queda en pausa. Si los argumentos te generan dudas, pulsas «Deny» y el agente ajusta su plan sin poner en riesgo tu sistema operativo.
Despliegue paso a paso y configuración del asistente local
Como MausBot se distribuye bajo licencia libre Apache 2.0, puedes levantarlo en tu propio ordenador en un par de minutos. Para compilarlo solo necesitas Node.js versión 18 o superior.
Primero clonamos el repositorio del proyecto y arrancamos el cliente gráfico desde la terminal:
# Clonar el repositorio oficial de MausBot
git clone https://github.com/milind-soni/OpenMausBot.git
cd OpenMausBot

# Instalar dependencias y arrancar en modo desarrollo
npm install
npm run dev
Una vez abierta la ventana de Electron, podemos crear el manifiesto de configuración de nuestro primer bot. Por ejemplo, configuremos un asistente analítico bot.config.json con el modelo Claude 3.5 Sonnet y protección sobre llamadas al sistema:
{
  "botId": "analyst-agent-01",
  "name": "Data Inspector",
  "engine": "anthropic",
  "model": "claude-3-5-sonnet-20241022",
  "apiKeyEnv": "ANTHROPIC_API_KEY",
  "systemInstructions": "Eres un analista de datos. Analiza informes, genera gráficos y prepara resúmenes breves. No ejecutes acciones destructivas sin aprobación.",
  "security": {
    "humanApprovalRequired": [
      "fs.write",
      "fs.delete",
      "shell.execute",
      "http.post"
    ],
    "isolatedSandbox": true
  },
  "triggers": [
    {
      "type": "schedule",
      "cron": "0 9 * * 1-5",
      "action": "generate_daily_briefing"
    }
  ]
}
Al trabajar con logs pesados mediante API comerciales, ten presente el límite de la ventana de contexto: fija un tope de historial de mensajes en los ajustes del bot para que el monitoreo en segundo plano no queme tokens de más reenviando conversaciones antiguas.
El resultado es una herramienta de trabajo transparente y totalmente bajo tu control. Sin rincones oscuros, sin suscripciones ocultas y sin sorpresas en el sistema de archivos: solo ayuda práctica en el formato de chat que ya conoces.