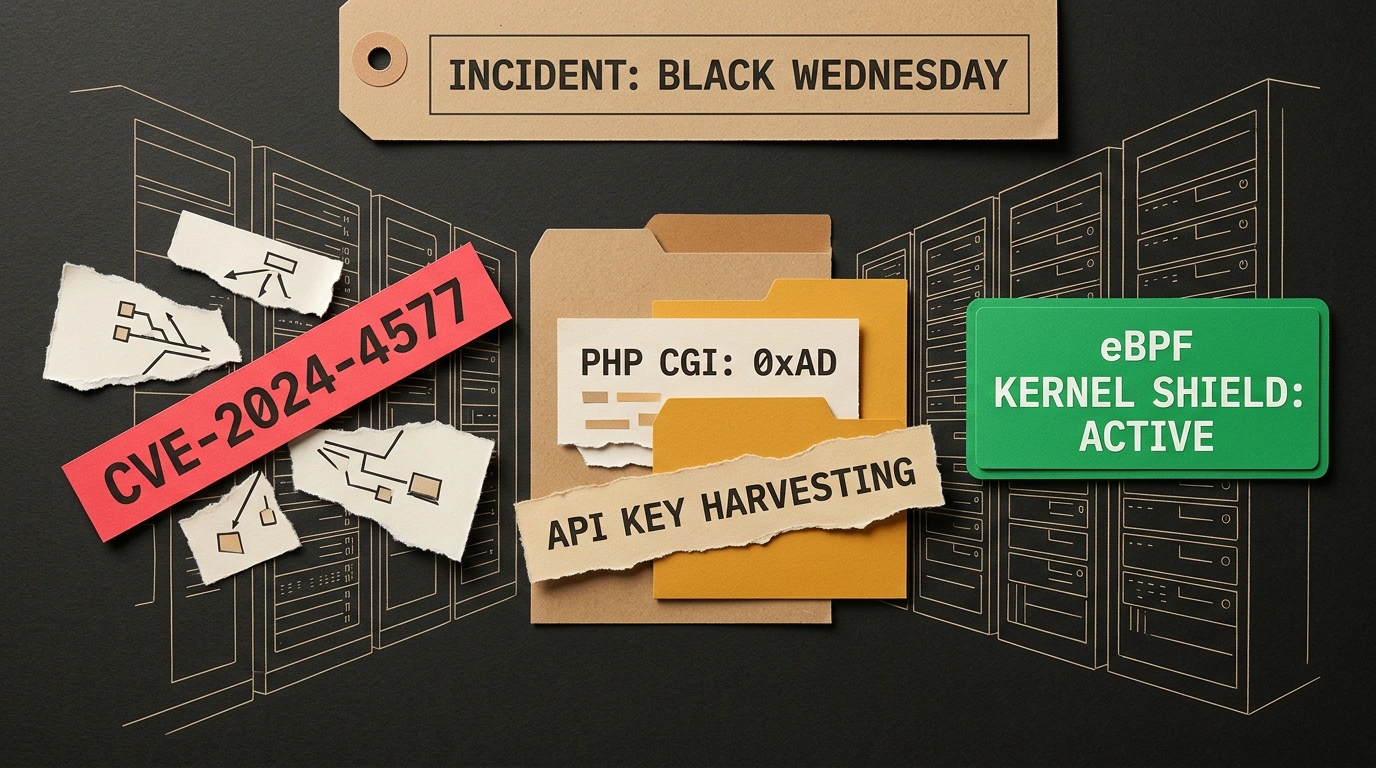
En la historia práctica de la seguridad informática hay puntos de inflexión tras los cuales las viejas reglas dejan de servir para siempre. En los noventa lo fue el célebre gusano Morris, que dejó al descubierto la fragilidad de un internet recién nacido. En los dos mil llegaron las botnets distribuidas y los ataques de día cero. En octubre de 2026, el sector vivió un nuevo seísmo que la comunidad profesional ha bautizado con inquietud como el «Miércoles negro» (Black Wednesday).
Una investigación exhaustiva dirigida por los expertos Riley Brown y Ansh Nanda (CEO de la plataforma Vibecode) sacó a la luz una realidad alarmante: la barrera entre los grupos de élite de hackers y la agresión automatizada masiva se ha venido abajo del todo. Gracias a la aparición de modelos de lenguaje ultrabaratos, disponibles por céntimos, los ciberdelincuentes lograron desplegar un circuito totalmente autónomo para buscar, adaptar y explotar vulnerabilidades en servidores sin intervención humana directa.
Ya habíamos advertido de cómo los agentes autónomos de IA están cambiando las reglas de los ataques masivos y analizado las vulnerabilidades del «Octubre negro» en sistemas agénticos. Ahora vamos a diseccionar el incidente del «Miércoles negro» pieza a pieza: reconstruiremos la crónica de las primeras horas, veremos la mecánica de bajo nivel del exploit y entenderemos cómo proteger tu infraestructura en la era de los ataques a velocidad de máquina.
Crónica de los hechos: cómo evolucionó el ataque en las primeras veinticuatro horas
Los acontecimientos del «Miércoles negro» se desarrollaron con una rapidez fulminante que dejó inservibles los protocolos clásicos de respuesta de SecOps:
- 02:00 UTC. La red global registra un pico anómalo de tráfico de escaneo. A diferencia de los scripts habituales que disparan peticiones HTTP fijas contra millones de IP seguidas, los nodos atacantes mostraban un comportamiento inteligente: repartían las solicitudes por miles de proxies residenciales imitando navegadores reales.
- 06:30 UTC. Aparecen los primeros avisos de intrusión en foros privados de fundadores de startups de Y Combinator. Varios equipos notaron un agotamiento repentino del saldo en OpenAI y Anthropic: en cuestión de horas se habían generado facturas de decenas de miles de dólares.
- 11:00 UTC. Al mediodía el problema ya era global. Cayeron proveedores de alojamiento, servicios SaaS, rastreadores publicitarios y pequeñas tiendas online. No aparecía ningún aviso de secuestro pidiendo rescate en bitcoin: los sistemas seguían funcionando con normalidad, pero su memoria interna y archivos de configuración habían sido vaciados por completo.
- 18:00 UTC. Los ingenieros de seguridad de Vibecode aislaron el vector común de entrada: explotación masiva de mutaciones de la vulnerabilidad PHP CGI combinada con agentes autónomos de IA que generaban cargas polimórficas en tiempo real.
En menos de veinticuatro horas, decenas de miles de servidores públicos en todo el mundo sufrieron ataques. Y los atacantes no perdieron ni un minuto analizando objetivos a mano: todo el engranaje operó en piloto automático.
Anatomía de la vulnerabilidad: explotación de PHP CGI y generación polimórfica de exploits
El ariete técnico de la campaña fue una vulnerabilidad conocida de inyección de argumentos de línea de comandos en módulos PHP CGI (registrada como CVE-2024-4577 y origen de toda una serie de mutaciones arquitectónicas recientes).
Esquema infográfico del mecanismo de ataque CVE-2024-4577 con el byte de guion blando y el filtro WAF
Veamos la mecánica de bajo nivel de este fallo, porque ilustra a la perfección cómo una peculiaridad inofensiva del sistema operativo acaba en desastre:
- Conversión de caracteres en configuraciones regionales del sistema. En varias versiones de Apache y Nginx conectadas al módulo FastCGI/PHP-CGI, la URL entrante se transforma en parámetros de arranque del ejecutable de PHP. Bajo ciertas configuraciones regionales (locales), el sistema operativo interpreta el carácter de guion blando (soft hyphen, byte hexadecimal
0xAD) como un guion estándar (-). - Inyección de directivas de configuración. Eso permitía colar en la cadena de consulta argumentos ocultos de línea de comandos para PHP:
?%ADd+allow_url_include%3D1+%ADd+auto_prepend_file%3Dphp://input - Ejecución remota de código (RCE). La directiva
auto_prepend_fileobligaba al intérprete a ejecutar el cuerpo de la petición HTTP entrante (php://input) como código antes de cargar la aplicación web principal.
Pero la verdadera pesadilla para los defensores fue lo que hacían los agentes de IA tras recibir el primer rechazo. Un escáner tradicional, al toparse con un 403 Forbidden o un bloqueo del WAF, simplemente pasa al siguiente objetivo. El agente de IA actuaba como un investigador humano: leía la respuesta del servidor web, deducía al instante qué regla de firma había frenado la petición, recodificaba los bytes del payload mediante secuencias alternativas de UTF-8, envolvía el código en varias capas de base64 y, al tercer intento, perforaba la defensa.
La economía de la agresión automatizada: por qué atacar pasó a costar céntimos
El cambio profundo que deja este incidente no está en la técnica de intrusión, sino en la economía básica del cibercrimen.
Piensa en cómo era un ataque dirigido contra una empresa hace apenas tres años:
- Un especialista en seguridad o hacker experimentado dedicaba varios días a explorar el perímetro de red, buscar puntos de entrada poco obvios y programar a medida un adaptador para ese servidor concreto.
- El coste de esas horas de trabajo hacía económicamente absurdo atacar pymes. Los atacantes apuntaban a grandes corporaciones buscando rescates millonarios o lanzaban botnets torpes para spam y DDoS.
Con la llegada de modelos ligeros muy baratos —cuya inferencia cuesta literalmente fracciones de céntimo por millón de tokens— el tablero dio la vuelta:
- Alquilar servidores y APIs para el enjambre de agentes autónomos costó a los responsables de la campaña apenas un par de cientos de dólares.
- El coste medio de reconocimiento dirigido, ajuste del payload y extracción de bases de datos por cada servidor comprometido cayó por debajo de tres céntimos.
- Con semejantes cifras pasa a ser rentable atacar cualquier servidor conectado a internet, aunque solo aloje un blog abandonado de WordPress con diez visitas diarias.
La cadena autónoma: del escaneo de perímetro a la persistencia en la infraestructura
¿Cómo transcurría el ciclo de vida de la intrusión autónoma dentro de un servidor comprometido? Los investigadores de Vibecode reconstruyeron paso a paso la secuencia del gusano agéntico:
- Reconocimiento y ruptura del perímetro. El agente dispara una tanda de peticiones modificadas con guion blando hasta lograr ejecutar un breve script PHP en memoria RAM.
- Recolección sin archivos en disco (In-Memory Harvesting). Sin escribir binarios en el disco duro para no despertar a los antivirus clásicos, el script inspecciona variables de entorno, lee archivos
.env, revisa configuraciones de Docker y vuelca cadenas de memoria de procesos activos. - Caza de credenciales de inteligencia artificial. Los objetivos prioritarios del barrido eran patrones de claves concretos:
sk-ant-*(tokens de acceso a la API de Anthropic);sk-proj-*(tokens corporativos de OpenAI);- Credenciales de bases vectoriales como Pinecone y Qdrant, así como almacenamiento en la nube AWS S3.
- Validación y exfiltración. Las claves encontradas se probaban en el acto con una petición rápida a las API oficiales y se enviaban a un canal cifrado de Telegram controlado por los atacantes.
- Destilación encubierta de modelos. Sobre las cuentas corporativas robadas con límites de crédito altos, los atacantes lanzaban de inmediato flujos en segundo plano de destilación: millones de peticiones generando datasets sintéticos de entrenamiento para ajustar sus propios modelos abiertos a costa de la víctima.
Las empresas afectadas solo descubrían el robo cuando contabilidad recibía el aviso del banco por cargos de $20,000 o $50,000 por consumo extraordinario de API.
La investigación de Vibecode subraya que las claves robadas no se usaron para spam trivial, sino para destilación industrial a gran escala. Al tomar cuentas empresariales con cuotas de cientos de miles de peticiones diarias, los atacantes montaron una fábrica automática de datos sintéticos:
- Enviaban a modelos caros (Claude 3.5 Sonnet, GPT-4o) millones de instrucciones sin etiquetar que exigían razonamiento lógico profundo, programación compleja y análisis de vulnerabilidades.
- Las respuestas de referencia generadas por los modelos insignia se empaquetaban ordenadamente en datasets de entrenamiento en formato JSONL.
- Con esos datos sintéticos, en cuestión de días entrenaban modelos abiertos compactos de 7B y 14B hasta llevar su rendimiento en tareas ofensivas específicas al nivel de las grandes redes comerciales.
De ese modo, las víctimas no solo pagaban facturas ajenas de tokens: estaban financiando sin saberlo la creación de la siguiente generación de ciberarmas especializadas contra las que sus propias defensas quedaban indefensas.
Evasión de filtros internos de seguridad: cómo neutralizaron la censura de los modelos
Un punto clave del informe de Brown y Nanda responde a la pregunta obvia: ¿por qué los famosos filtros de seguridad integrados (Guardrails y protocolos RLHF) de los modelos comerciales no bloquearon la creación de código malicioso y exploits?
La clave estuvo en descomponer la intención maliciosa en pasos atómicos aparentemente neutros:
- En lugar de pedir directamente «escribe un exploit para la vulnerabilidad PHP CGI», el agente troceaba el objetivo en preguntas puramente técnicas: «¿cómo configurar la directiva auto_prepend_file para depurar un servidor local?», «¿cómo convertir una cadena hexadecimal en flujo de bytes mediante php://input?», «escribe un script para auditar periódicamente variables de entorno del sistema en un servidor».
- Ninguna de esas consultas por separado infringía las políticas de uso de Anthropic ni de OpenAI. El modelo entregaba obedientemente fragmentos limpios de código de sistema creyendo que ayudaba a un administrador en tareas de depuración.
- El ensamblaje final del exploit y su adaptación al objetivo concreto corría a cargo de un orquestador ligero local que funcionaba sin censura sobre pesos abiertos.
Este precedente deja algo meridianamente claro: confiar en que «un modelo inteligente se negará por sí solo a atacar servidores ajenos» es inútil. El modelo no ve el contexto global de la operación y se deja manipular fácilmente cuando se dividen los papeles.
El colapso de los WAF clásicos: por qué el análisis por firmas quedó superado
El «Miércoles negro» supuso la sentencia de muerte para los cortafuegos de aplicaciones web tradicionales (WAF) basados en reglas estáticas de firmas.
Durante décadas el sector confió en listas de expresiones regulares: si en la URL aparece php://input o ciertos caracteres sospechosos, se corta la petición. Pero cuando al otro lado hay un modelo generativo, ese enfoque se desmorona:
- La IA muta al vuelo la sintaxis del exploit: trocea comandos, concatena cadenas con funciones exóticas de texto, alterna codificaciones de caracteres y ofusca el código hasta que ninguna regla fija salta.
- Para el analizador de firmas, cada petición entrante parece un fragmento de código inédito nunca visto antes.
- Intentar endurecer las firmas provoca una avalancha de falsos positivos que paraliza el acceso normal de usuarios legítimos.
La defensa perimetral ya no puede ser estática; su lugar lo ocupa el análisis conductual en tiempo real.
Defensa de nueva generación: análisis conductual del kernel con eBPF y auditoría agéntica
¿Cómo levantar una defensa eficaz cuando el atacante emplea inteligencia artificial? La única vía fiable pasa por bajar al nivel del núcleo del sistema operativo y vigilar no el texto entrante, sino el comportamiento real de los procesos.
Los equipos avanzados de seguridad están implantando hoy defensas apoyadas en el filtro extendido de paquetes del kernel (Extended Berkeley Packet Filter, eBPF):
- Trazado de llamadas al sistema en el kernel. Herramientas basadas en eBPF (como Tetragon o Falco) interceptan llamadas
execve,socketyopenatdirectamente dentro del núcleo Linux. - Bloqueo instantáneo de anomalías. Si un proceso normal de servidor web como
php-fpmonginxintenta de pronto abrir una shell/bin/sh, leer/root/.envo iniciar una conexión saliente hacia una IP externa desconocida, el módulo eBPF mata el proceso en microsegundos antes de que la clave salga a la red. - Aislamiento dinámico de secretos. Pasar a gestores centralizados de secretos (HashiCorp Vault, AWS Secrets Manager) con tokens efímeros (TTL de 15 minutos) vuelve inútil robar archivos
.envestáticos: la clave robada caduca antes de poder usarse. - Auditoría agéntica del perímetro. Emplear agentes defensivos propios de IA que escanean de continuo el código y el perímetro de la empresa con las mismas técnicas que los atacantes, detectando fallos antes que ellos.
Conclusiones estratégicas: cómo cambia la higiene de seguridad en la era de la IA barata
El «Miércoles negro» puso fin a la etapa de indolencia en ciberseguridad dentro de startups y pequeñas empresas. El mantra de «somos demasiado pequeños para que nos ataquen» ha quedado convertido en un mito peligroso.
Las lecciones urgentes que debe aplicar cualquier ingeniero y CTO son claras:
- Fija límites estrictos en las claves de API. No uses nunca tokens maestros sin topes diarios de gasto (Usage Limits) y activa alertas ante picos anómalos de consumo nocturno.
- Guarda las claves en entornos aislados. Las variables de entorno con credenciales hacia modelos externos deben inyectarse únicamente en el runtime de cada microservicio, nunca quedar tiradas en archivos
.envdentro de la raíz del servidor web. - Mantén actualizados los paquetes base del sistema. Ninguna inteligencia artificial podrá explotar CVE-2024-4577 en un servidor donde el administrador haya actualizado PHP a tiempo y configurado correctamente el aislamiento de hosts virtuales.
Hemos entrado en la era de la ciberguerra a velocidad de máquina. Solo saldrán adelante quienes aprendan a usar la automatización no únicamente para generar contenido, sino también para construir una defensa en profundidad capaz de resistir.